Guide des arnaques sur Internet - Comment repérer les arnaques en ligne et les éviter
Publié par Psycom,
mis à jour le 22/09/2026
Internet est un espace merveilleux pour faire de bonnes affaires. Aussi attire-t-il nombre de consommateurs, et fatalement quelques escrocs. Le but de cet article est de vous familiariser avec les principales arnaques conçues par ces derniers...
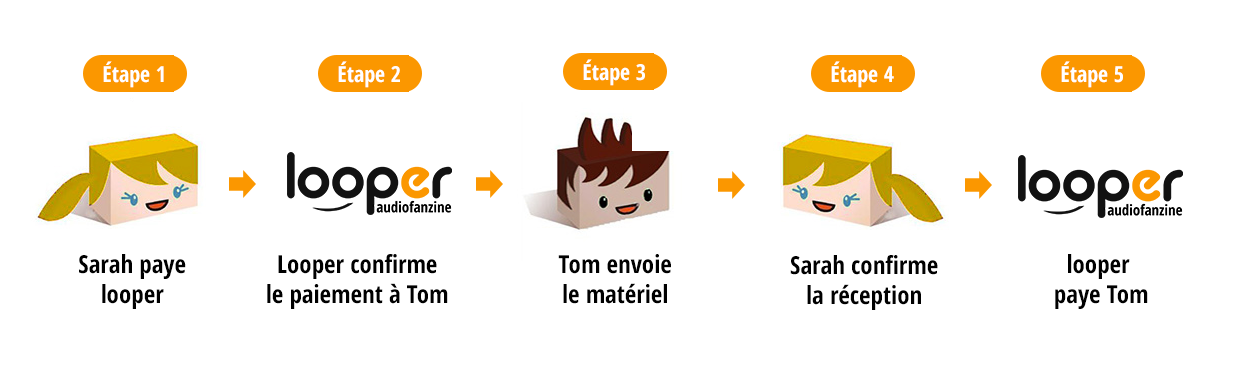
Dans la musique comme ailleurs, des arnaqueurs sévissent : ils ne sont évidemment qu’une toute petite minorité, mais leur pouvoir de nuisance est suffisamment grand pour que vous soyez vigilant quant à vos usages sur Internet. C’est d’ailleurs pour cela qu’après avoir fait tout notre possible pour sécuriser les petites annonces d’Audiofanzine, nous en sommes venus à créer le tiers de confiance Looper, qui demeure la solution la plus sûre pour éviter les arnaques : en recourant à une validation humaine de tierce partie lors de la vente, l’acheteur et le vendeur disposent d’une garantie de bon déroulement de la transaction.
même sur le marché de l’occasion, trouver un produit vendu à 10% de sa valeur devrait éveiller un minimum de suspicion…
En regard de cette solution, un brin de bon sens est aussi nécessaire. Il faut évidemment savoir se méfier des occasions « trop belles pour être vraies » : même sur le marché de l’occasion, trouver un produit vendu à 10% de sa valeur devrait éveiller un minimum de suspicion… Mais il faut également se familiariser avec les grands types d’arnaques qui sévissent sur le web, bien au-delà d’Audiofanzine, et que nous allons détailler…
L’arnaque au chèque volé : cas où la victime est le vendeur
Je peux vous parler en connaissance de cause, car cela m’est personnellement arrivé il y a quelques années sur une brocante. J’ai vendu un objet d’occasion pour 150€, l’acheteur avait un chéquier et « avait laissé sa carte d’identité dans sa voiture » (ben voyons…). J’étais en confiance, car il était avec sa femme et un enfant (j’ai donc cru bon de faire confiance à un « bon père de famille »). J’ai encaissé le chèque et, une semaine après, il était déclaré comme volé, donc j’ai été débité de la somme, plus des frais bancaires de 30 €. Au total, si j’additionne ces frais à la valeur de l’objet qui m’a été volé, j’ai perdu 180 euros…
Les escroqueries de chèques volés sont de différents types, mais lors de l’achat d’un instrument à distance, c’est le cas plus simple qui s’applique : l’acheteur envoie d’abord le chèque par la poste au vendeur. Le vendeur envoie alors généralement le matériel à réception du chèque. Le vendeur est crédité sur son compte quasi immédiatement (2–3 jours). Quelques jours plus tard, la banque émettrice du chèque déclare à la banque du vendeur que le chèque en question était volé. La banque du vendeur débite la somme du chèque, plus des frais bancaires.
La limite pour faire opposition à un chèque volé est de 6 mois !
Vous vous dîtes peut-être qu’il suffit d’attendre une semaine avant d’envoyer le matériel ? Eh bien non : le problème serait le même, car l’opposition à un chèque volé, même s’il prend généralement quelques jours, peut dans les faits dépasser une semaine, voire plus longtemps, encore si le propriétaire du chéquier ne se rend compte que plus tard qu’il s’est fait voler son chéquier. La limite est de six mois !
Quant à demander une carte d’identité, cela ne résout rien à distance : vous ne voyez pas la carte d’identité de l’acheteur, et même si vous demandez un scan d’une pièce d’identité, l’acheteur peut très bien falsifier le document, ou avoir volé le portefeuille entier, et donc, posséder tous les documents lui permettant de se faire passer pour le propriétaire du chéquier. Ce n’est donc pas une solution totalement fiable.
Chèque sans provision : pourquoi attendre ne protège pas
Ceci n’est pas une arnaque à proprement parler, mais est source de bien des désagréments et risques. Le musicien est bien connu pour être à la fois fauché et moyennement organisé. Si l’acheteur envoie un chèque, que le vendeur l’encaisse, que l’acheteur a mal calculé qu’il serait débité de son loyer en même temps, par exemple, et qu’il n’a pas un droit à un découvert suffisant, que va-t-il se passer ?
Le chèque va être refusé côté vendeur, pour manque de provision de l’acheteur
Cela va coûter des frais bancaires à la fois à l’acheteur et au vendeur
Le vendeur va devoir faire des démarches pour réclamer le montant dû, avec le risque que l’acheteur, même s’il est de bonne foi, n’ait plus les fonds pour le payer
Pour peu que le vendeur soit lui aussi limite côté trésorerie, il peut passer à son tour débiteur de sa banque, ce qui engendre des frais et complications également de son côté.
L’arnaque au chèque : cas où la victime est l’acheteur
Paradoxe intéressant : s’il est vrai que le vendeur n’est pas du tout couvert en cas de chèque volé, perdu ou sans provision, l’acheteur n’est pas couvert si son chèque est encaissé, mais qu’il ne reçoit jamais le matériel qu’il a acheté ! En effet, il est interdit de faire opposition sur un chèque s’il n’est pas volé, même si son paiement est lié à un litige ou un arnaqueur…
Le phishing : reconnaître un faux email PayPal ou bancaire
Le phishing est une méthode d’arnaque redoutable qui sévit dans à peu près tous les domaines : banque, administration, moyens de paiement, comptes email… Appelé aussi hameçonnage en français, il peut avoir différents objectifs :
Vous faire payer directement sur un site frauduleux (ex. : sur un faux site PayPal)
Récupérer des données de paiement (numéro de carte bancaire)
Récupérer des identifiants et mots de passe (banque, compte téléphonique, compte email…)
Dans tous les cas, la méthode reste à peu près la même : l’escroc forge un email qui ressemble à celui d’un organisme officiel vous demandant des informations ou de payer en ligne. Les escrocs vont jusqu’à reprendre les éléments graphiques du site (logo), les mentions légales de la société, etc.
Un clic sur un lien situé dans l’email vous fait arriver sur un faux site. Ensuite, vous payez par carte bancaire (ils débitent votre compte) ou bien entrez vos informations de connexion (ex. : celles de votre compte PayPal) et le tour est joué, ils vident votre compte.
Comment repérer le phishing?
La méthode la plus fiable pour repérer un email de phishing est de regarder deux choses :
Point le plus important : vers quel site pointent les liens contenus dans l’email ? Attention, souvent, la plupart des liens de l’email sont bons, par exemple, en bas d’un email de phishing PayPal, vous aurez écrit « www.paypal.fr – tous droits réservés » par exemple, et un clic sur le lien vous emmènera bien sur le site de PayPal.En revanche, la partie de l’email vous poussant à agir (paiement en ligne, connexion) ira souvent sur un site qui prétend être PayPal. Pour vous en assurer, regarder l’URL du site une fois que vous aurez cliqué sur le lien. Souvent, l’arnaqueur aura créé un sous-domaine avec le nom PayPal, maisc’est ce qui est à droite du domaine qui détermine l’origine du site. Ainsi, http://paypal.fr.url-bidon.com appartient à url-bidon.com. Un webmaster peut choisir d’écrire n’importe quoi avant cette URL.
Qui est le vrai expéditeur ? Si vous voyez service@paypal.fr en expéditeur, cela ne veut pas forcément dire que c’est le cas ! D’un point de vue technique, il est très facile d’envoyer un email de la part de Bill Gates. En faisant « répondre » à l’email, on peut souvent voir une autre adresse email apparaître, par exemple paypal@nom-du-site-arnaque.ru »
D’autre part, nous vous conseillons de toujours vous référer au site plutôt qu’aux emails. Lors d’échanges sur une plate-forme telle que Looper, PayPal ou La Poste (pour un suivi de colis), allez vérifier sur le site officiel, une fois connecté, ce qu’il en est. En effet, un email trafiqué peut très bien avoir été créé pour vous faire croire, par exemple, que le produit a été expédié, mais le site de suivi de La Poste, lui, ne pourra pas être falsifié (étant entendu que vous devez vérifier être sur le bon URL)… Pour plus d’infos sur le phishing, vous pouvez consulterce bon article publié sur Rue89 qui s’intéresse au cas particulier de PayPal dans le contexte de transactions sur Le Bon Coin.
PayPal est un outil de paiement à distance très populaire et, disons-le honnêtement, relativement sûr par rapport aux paiements par chèque ou par virement. Cependant, il a ses limites dont certains escrocs usent et abusent…
L’arnaque sur PayPal : « envoi d’argent à un ami »
PayPal prend une commission sur les paiements afin de rémunérer son service. C’est normal, mais certaines personnes veulent contourner le système pour éviter de payer une commission. Une solution existe (interdite par les conditions générales de vente de PayPal), qui consiste à payer le vendeur en faisant passer le paiement pour un « envoi d’argent à un ami », une option proposée par PayPal. Il n’y a alors pas de frais… Et aucune protection.
Un vendeur escroc va donc proposer à un acheteur de payer avec cette option « pour éviter les frais ». L’acheteur va payer. Le vendeur ne va rien envoyer. L’acheteur n’aura alors aucun recours, car le don entre proches n’entre pas dans le cadre d’une quelconque garantie.
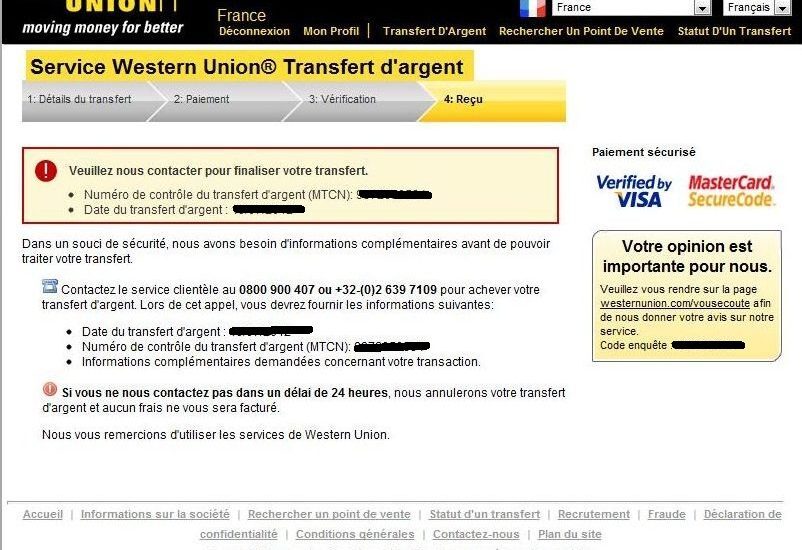
Ce type d’arnaques est finalement à rapprocher de l’arnaque via Western Unionqui part du même principe : un achat à distance et un don à un proche sont deux choses totalement différentes.
L’arnaque sur Paypal : « abus de la protection acheteur »
L’acheteur est (sur)protégé car il peut à tout moment, sous six mois, déclarer cassé le produit qu’il a reçu du vendeur. S’il ouvre un litige, il est recrédité et le vendeur est débité. C’est alors au vendeur de prouver sa bonne foi : date d’envoi, suivi du colis, acceptation du colis, mais aussi, preuve du bon état du produit… Cette situation se comprend et elle est légitime, cependant, le problème vient ici de la durée de rétractation totalement abusive.
Western Union n’est pas fait pour faire des achats.
Mais il existe encore bien des arnaques sur cette plateforme, comme vous pouvez le voir en lisant cet article dédié aux arnaques sur le site de Paypal etcet article sur Signal-Arnaquesdétaillant des types d’arnaques poussées sur PayPal. Et soulignons-le, PayPal n’est pas la seule plateforme qui permette aux escrocs de perpétrer leurs larcins.
L’arnaque sur Western Union : cas de l’escroc vendeur
Très répandue auprès d’escrocs situés en Côte d’Ivoire (mais pas seulement) et proche dans son fonctionnement de l’arnaque sur PayPal « envoi d’argent à un ami », l’arnaque par Western Union est « grosse comme une maison » quand on la connaît. Pourtant, nombreux sont les gens à se faire avoir chaque jour, même s’ils sont loin d’être idiots.
La règle est pourtant simple : Western Union est fait pour envoyer de l’argent à sa famille ou à ses vrais amis que l’on connaît en chair et en os. WU n’est pas fait pour faire des achats.
Le cas le plus fréquent est en tout cas le suivant : l’escroc publie une petite annonce plutôt alléchante. L’acheteur doit payer par Western Union tout ou partie de la somme (pour « bloquer la vente »). Une fois le paiement effectué sur WU, le vendeur disparaît, et il n’y a aucun moyen de se retourner contre lui.
L’arnaque sur Western Union : cas de l’escroc acheteur
Ce cas est un peu moins répandu, mais on le retrouve quand même souvent : un soi-disant acheteur est intéressé par le produit en vente. Il dit qu’il est actuellement à l’étranger et que, pour une raison ou un autre, il faut payer soit (choisissez) : des frais de douane, des frais de garde, ou toute autre invention de sa part. L’acheteur est prêt à prendre ces frais à sa charge, mais c’est au vendeur d’avancer ces frais. Il doit les payer par Western Union. Une fois que le vendeur a avancé les frais, l’acheteur-escroc disparaît dans la nature.
Se protéger face aux arnaques
Vous voici désormais plus au fait des principales méthodes utilisées par les escrocs, sachant qu’il en existe de nombreuses variantes en regard de la créativité dont ils savent faire preuve et des outils qu’ils ont désormais à leur disposition, en ces temps où l’IA simplifie grandement la création de faux documents… Un homme comme une femme averti en valant deux, vous voici mieux armés pour ne pas vous faire avoir, même si vous pouvez aussi assurer votre sécurité en adoptant quelques bonnes pratiques, ou en recourant à certains outils ou services dédiés à cela.
Or, la base de la sécurité en informatique, c’est d’abord d’utiliser des mots de passe robustes… Cela protège évidemment vos données, l’accès à vos services et à votre argent, mais cela vous garantit aussi qu’un escroc ne se fera pas passer pour vous pour commettre ses méfaits. En effet, lorsqu’ils sévissent en ligne, nombre d’escrocs le font en utilisant les comptes de vrais utilisateurs dont ils ont dérobé les accès. Cela leur permet de jouir d’une aura de confiance (on se fie plus volontiers à un utilisateur qui a durant des années été membre d’un site sans poser de problème qu’à un utilisateur qui vient de créer son compte) propice à l’arnaque…
N’hésitez pas d’ailleurs à tester votre ou vos adresses e-mail sur le site haveibeenpwned.com, ce qui vous permettra de savoir si des données concernant ces dernières ont été piratées.
Utilisez un mot de passe unique et complexe pour chaque plateforme
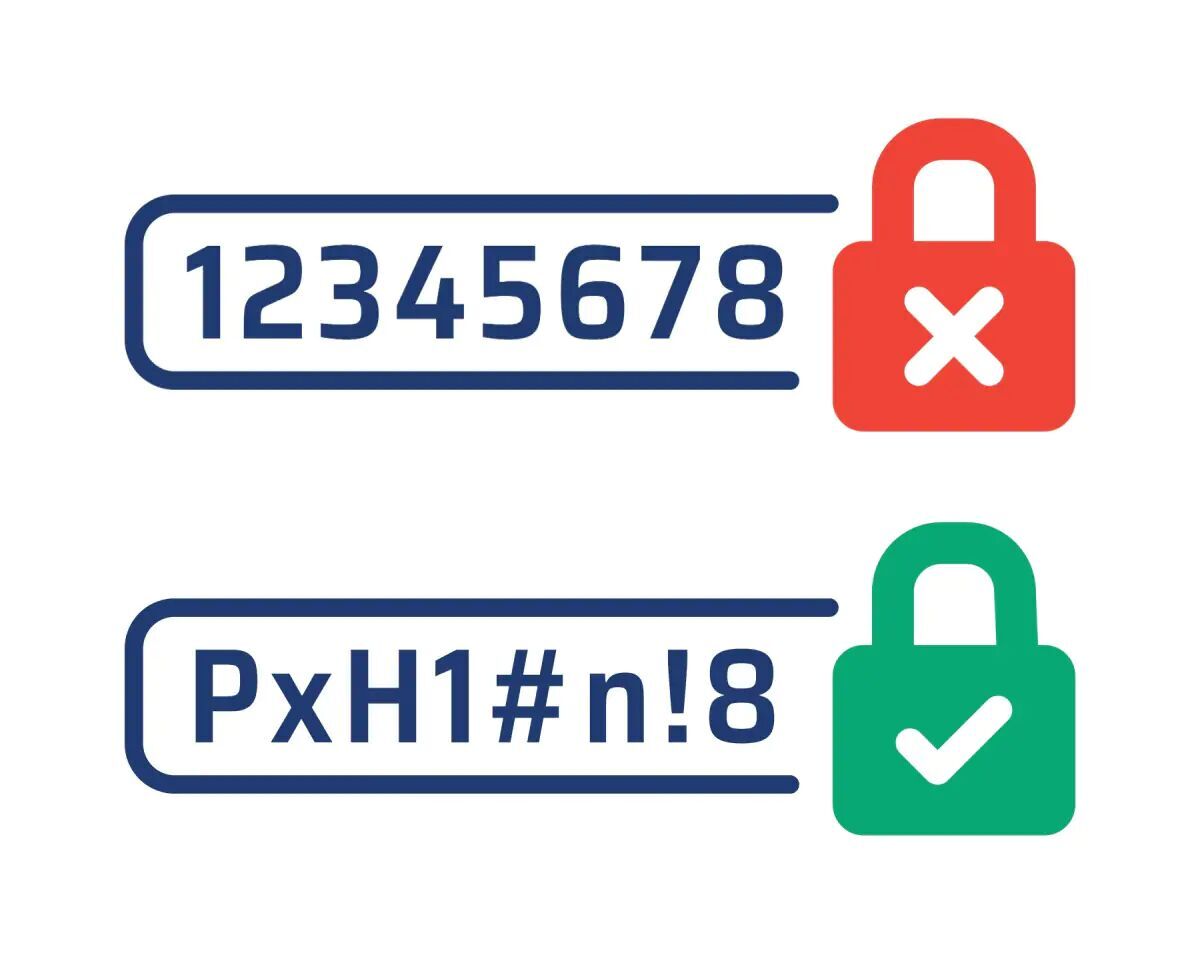
Cela paraît idiot, mais le nombre d’utilisateurs utilisant des mots de passe évidents demeure élevé. N’utilisez surtout pas le nom du site ou « musique » comme mot de passe ! Même votre date de naissance est facile à retrouver, tout comme le prénom de votre mère ou celui de votre guitariste préféré. Et on ne parlera même pas des célébrissimes 123456 ou 000000… Dites-vous bien que les pirates disposent de logiciels qui testent toutes les combinaisons évidentes en premier lieu et qu’il est souvent facile d’apprendre quantité de choses sur vous rien qu’en récupérant ce qui traine sur vous sur Internet et les réseaux sociaux…
Le plus sûr, c’est donc d’utiliser un mot de passe robuste, c’est-à-dire complexe à deviner. Et pour ce faire, l’idéal est d’utiliser une suite de caractères qui ne signifie rien et qui mêle des chiffres et des lettres, des majuscules et des minuscules, et contient quelques caractères spéciaux.
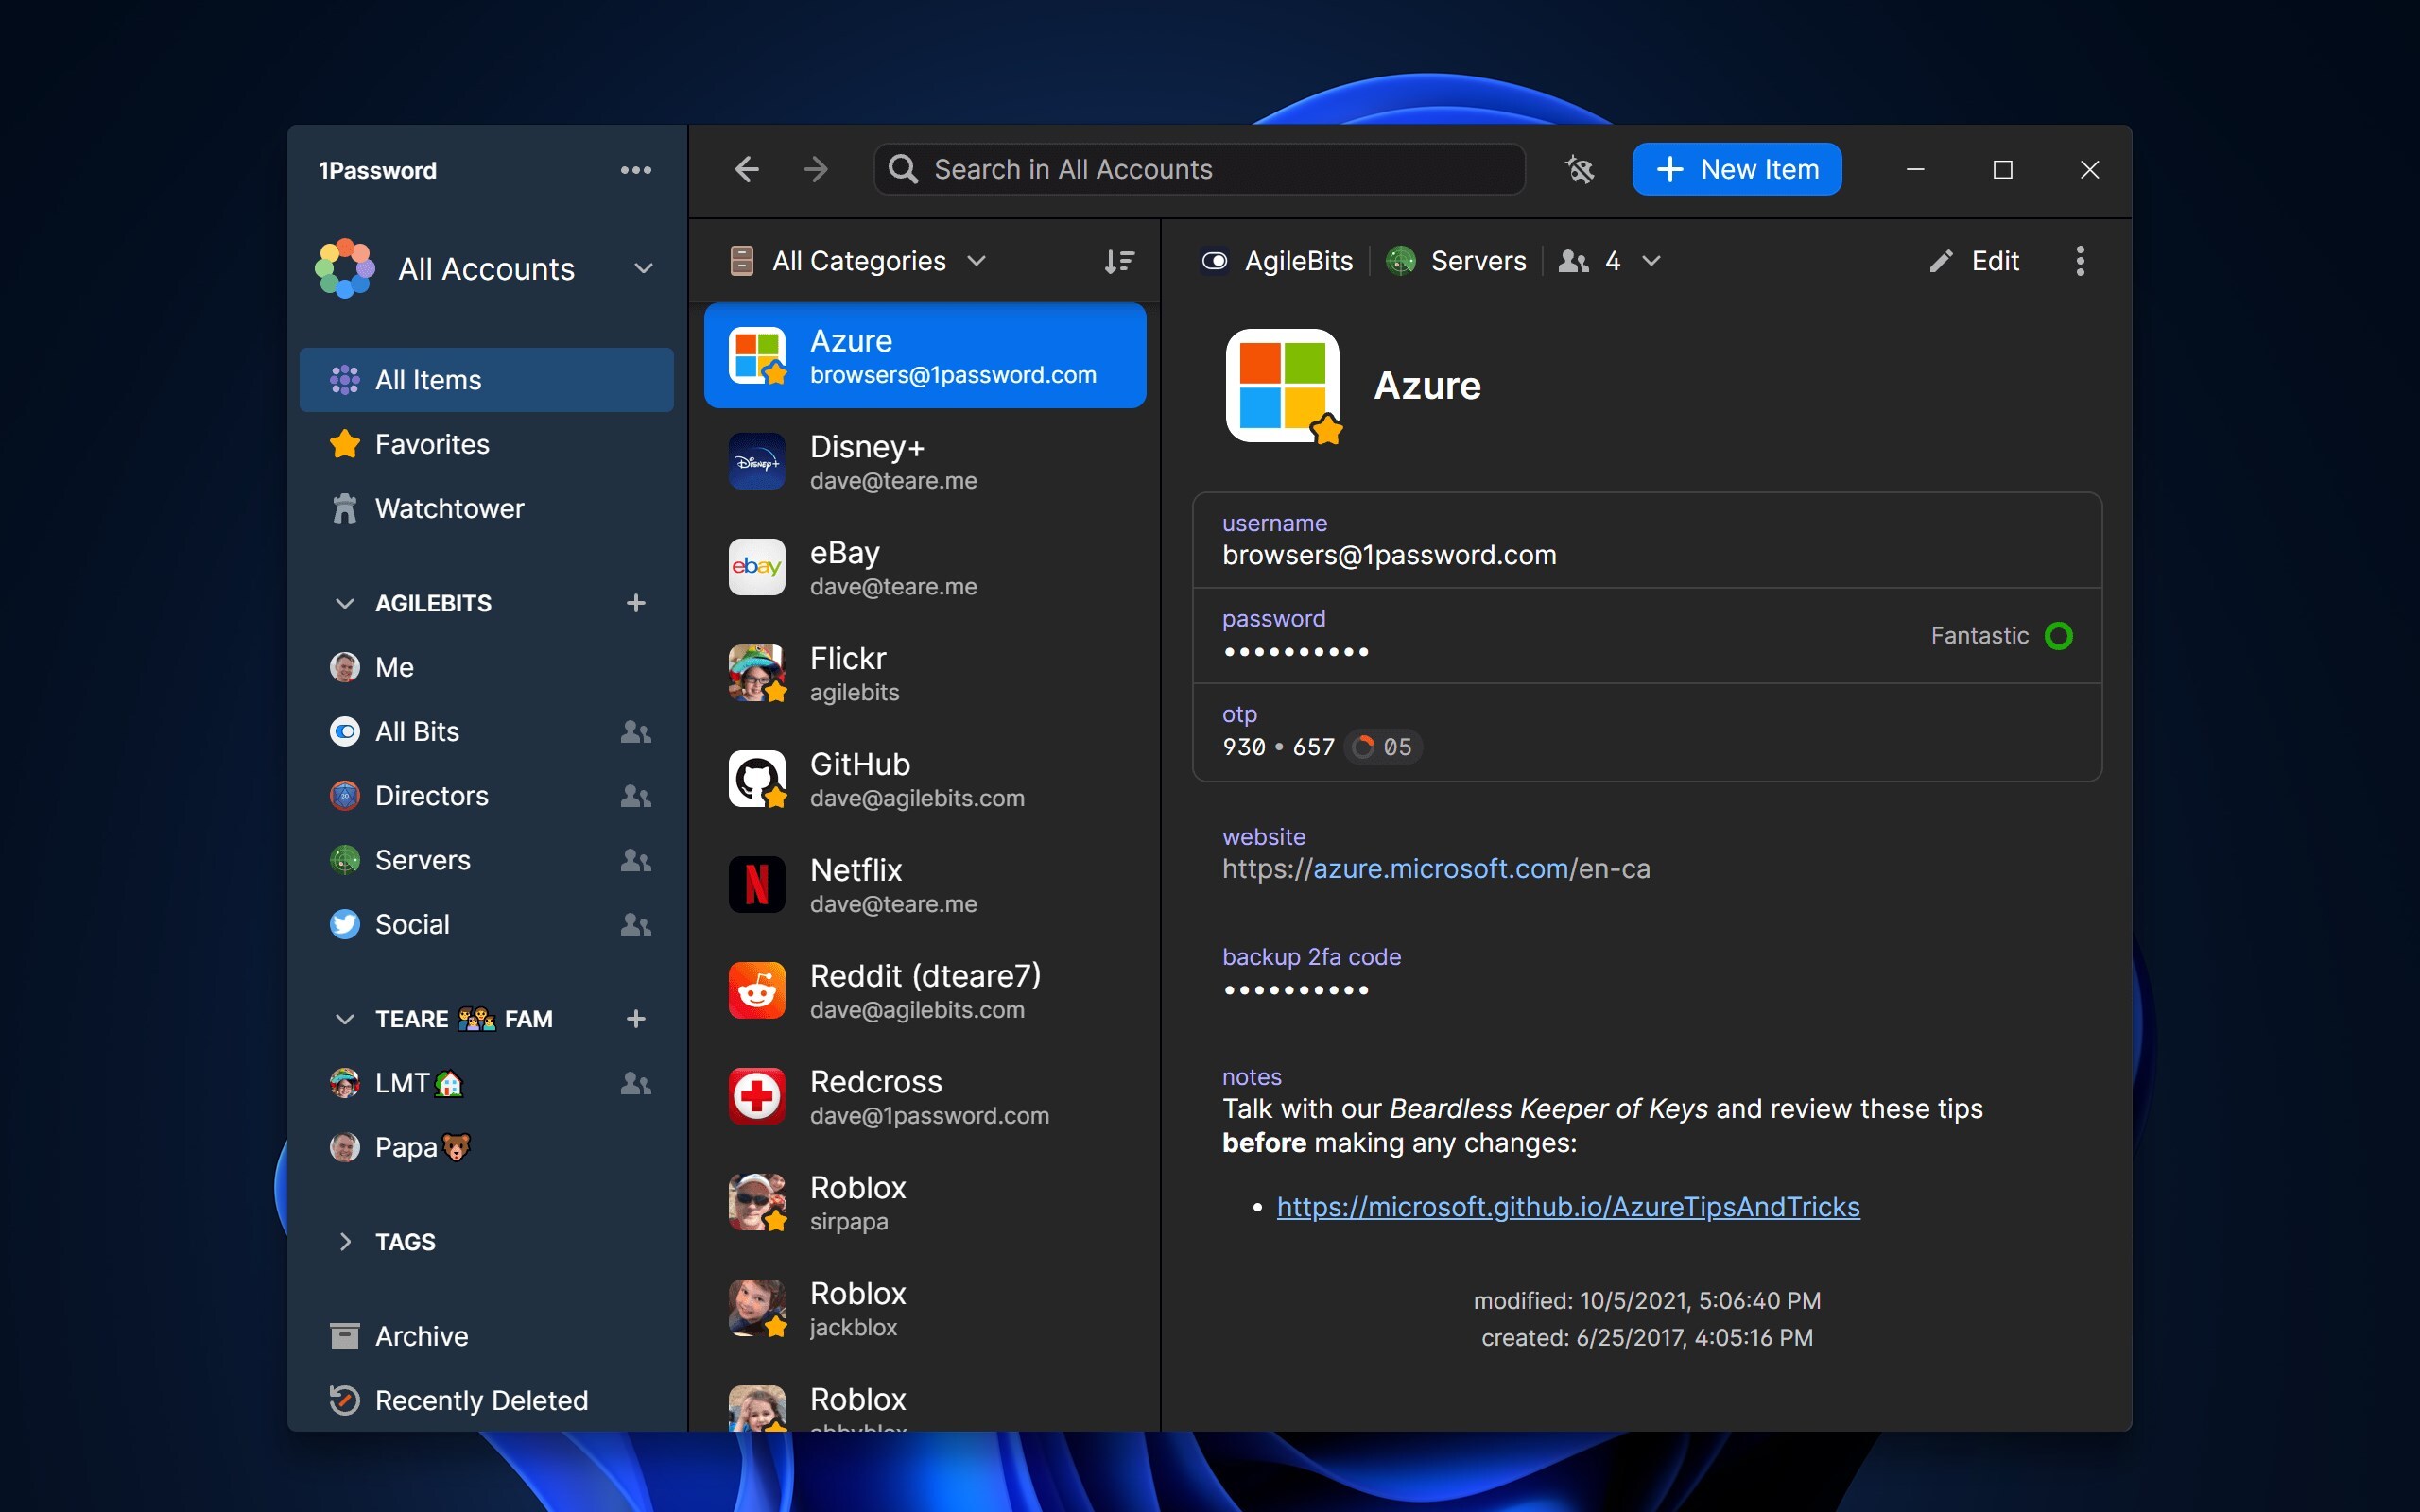
Il existe quantité d’utilitaires pour générer ce type de mots de passe et pour les stocker dans un espace sécurisé afin de simplifier leur usage. 1password est le plus populaire mais on trouve ça et là de nombreuses alternatives payantes ou freemium (Proton, Bitwarden, etc.), sachant que l’idéal en termes de sécurité, c’est de disposer d’un mot de passe différent pour chaque site.
Pourquoi ? Parce que si vous utilisez toujours le même mot de passe pour tous les sites, il suffit que l’un d’entre eux se fasse pirater ses données pour que les pirates disposent alors du sésame qui leur donnera accès à tous vos espaces privés.
Comment générer un mot de passe robuste dont vous vous souviendrez ?
Si toutefois vous ne souhaitez pas recourir à un gestionnaire de mots de passe, prenez tout de même la peine d’alterner entre plusieurs mots de passe robustes que vous aurez créés vous-même et dont vous pourrez vous souvenir. Une technique simple pour créer un mot de passe à la fois complexe pour les autres, maissimple à retenir pour vousest de prendre les premières lettres d’une phrase que vous seul connaissez. Par exemple, pour un site d’instruments de musique « Je joue de la guitare 6 cordes et j’aime ça » pourrait générer le code Jjdlg6cejaç. Remarquez que, dans l’exemple, j’ai pris le soin d’avoir une majuscule et un chiffre, ce qui renforce le mot de passe. Vous pourriez même pousser le vice jusqu’à ajouter un caractère spécial à la fin, par exemple un point ou un point d’exclamation. Ou remplacer le « et » par un « & », le « à » par un « @ ». Ça donne iciJjdlg6c&jaç!. Pas mal comme mot de passe indéchiffrable, non ?
L’autre avantage de ce type de mot de passe est que vous pouvez facilement avoir une variante pour chaque site (un point crucial !). Sur un site de sport ? « Je fais du vélo à deux roues et j’aime ça » => Jfdv@2r&jaç.
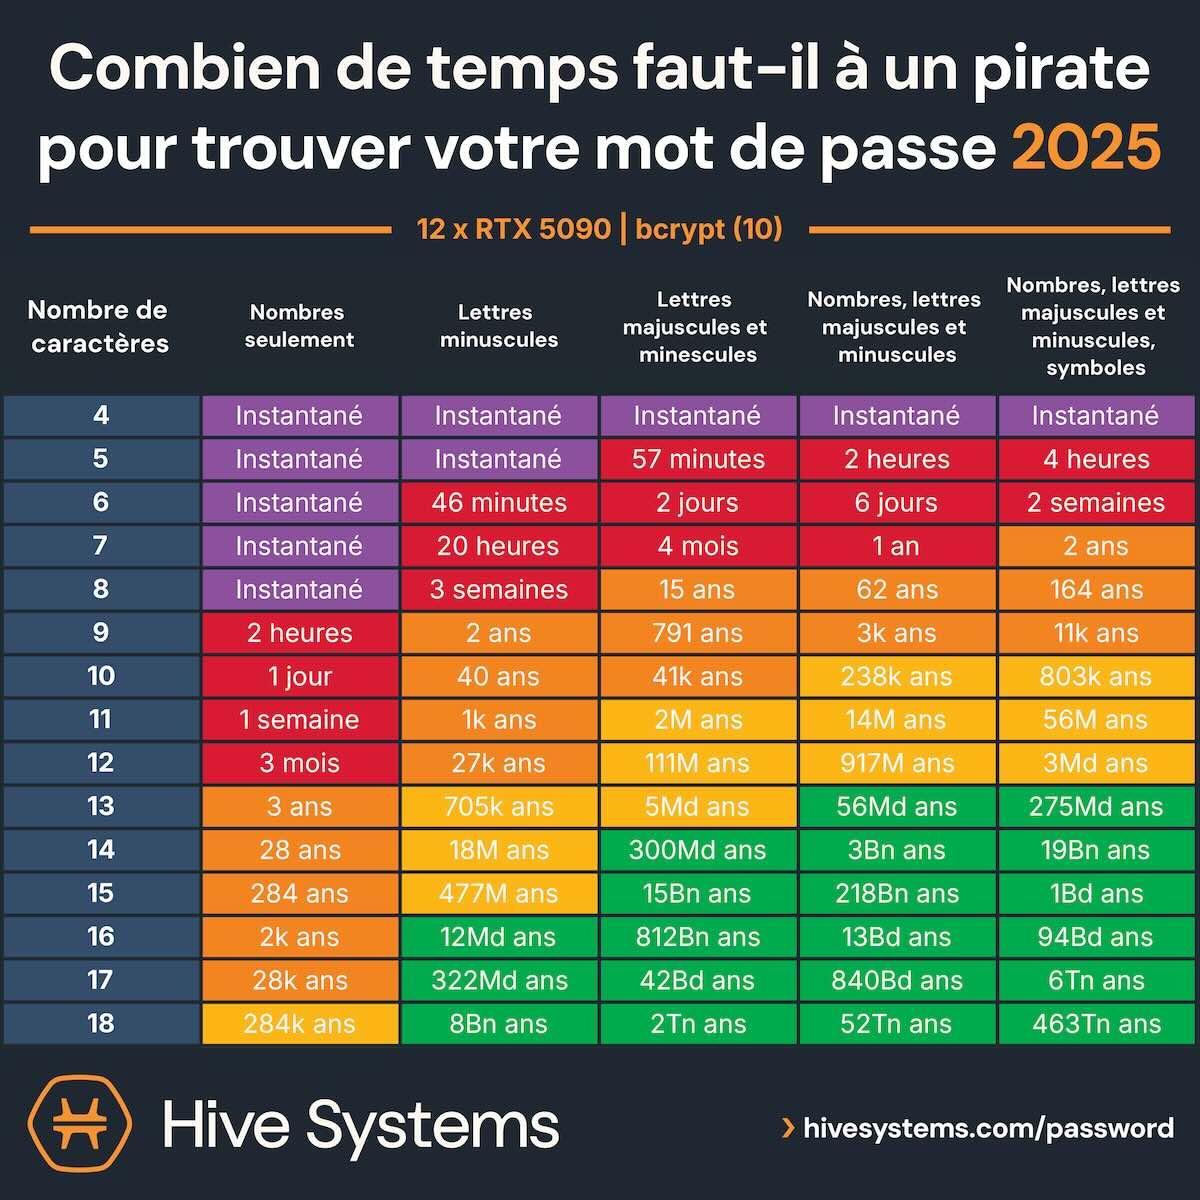
Précisons-le toutefois : s’il n’y a rien de mieux qu’une suite de caractères ne voulant rien dire, il faut qu’elle soit tout de même assez longue, car les pirates disposent de logiciels leur permettant de tester toutes les variantes. Voyez d’ailleurs ce tableau qui montre comment, en fonction de sa complexité et de sa longueur, un mot de passe peut réclamer un temps allant de quelques secondes à des milliards d’années…
Du coup, si vous souhaitez disposer d’un mot de passe assez long et dont vous pouvez vous souvenir, vous pouvez aussi opter pour la combinaison simple de trois mots sans rapports : il faudra des milliards d’années à un logiciel pour retrouver banane-oreiller-proust par exemple, quand il demeure très simple à mémoriser… Pour plus d’infos sur ce sujet, n’hésitez pas à consulter cet intéressant article de la CNIL.
Activez la double authentification sur les services que vous utilisez
La plupart des sites et services en ligne sérieux vous proposent d’activer une double authentification lorsque vous vous connectez : non seulement vous devez connaître votre login et votre mot de passe, mais vous devez en outre indiquer un code temporaire que vous recevez via e-mail ou SMS. Même s’il peut paraître un tantinet contraignant, c’est un moyen extrêmement efficace pour ajouter un niveau de sécurité supplémentaire à tous vos espaces en ligne… Et puisque vous le demandez : oui, Audiofanzine propose un système à double authentification, comme il propose aussi un tiers de confiance qui réduit à néant les possibilités d’arnaque.
Utilisez le service de tiers de confiance Looper
C’est pour assurer la sécurité des transactions dans ses petites annonces qu’Audiofanzine a créé Looper. Le système est simple : pour une modeste commission sur le fruit de la vente, le service se pose en intermédiaire dans la transaction. C’est à lui que l’acheteur remet l’agent, et le vendeur ne touche rien tant qu’il n’a pas envoyé le produit à l’acheteur et que ce dernier n’a pas déclaré l’objet conforme (il dispose de 48 heures pour le tester). Grâce à Looper, l’identité du vendeur est également authentifiée (il doit nous fournir des justificatifs en amont de la vente), tandis que nos experts interviennent dans les rares cas de litige. Dans tous les cas, c’est donc la solution la plus sûre pour acheter et vendre en ligne en toute sérénité.
Ceci étant dit, au cas où vous ne souhaiteriez pas recourir à un tel service, il reste encore quelques règles de base à observer pour diminuer le risque d’arnaque…
Référez-vous toujours au site plutôt qu’aux emails ou aux SMS
Nous en avons parlé : le phishing est une arnaque typique qui consiste à vous envoyer un email vous faisant croire qu’il provient d’une source (PayPal, votre banque…) en reprenant notamment toute la charte graphique, mais dont les liens sont souvent différents et mènent vers un site discrètement frauduleux (par exemple paypal.arnq.ru qui est donc le nom de domaine « arnq.ru », un site russe). Vous allez sur le site, tapez votre login et mot de passe pour vous connecter au (faux) site PayPal, ce qui permet aux escrocs de récupérer votre login et votre mot de passe.
Conseils:
toujours regarder l’URL de site avant de taper vos logins et mots de passe
préférer les interfaces en ligne plutôt que les emails (exemple : plutôt aller sur https://mp.audiofanzine.com plutôt que de répondre directement aux emails.
garder un esprit critique : ni PayPal, ni Looper, ni votre banque ne vous enverra jamais un email vous demandant de renvoyer votre mot de passe par ce biais
Ne sortez jamais de la plateforme à la demande de votre interlocuteur !
La plupart des arnaqueurs tentent de vous faire sortir de la plateforme sur laquelle ils sont entrés en contact avec vous en vous demandant votre adresse email, votre téléphone ou encore votre compte Facebook. Cela leur permet de brouiller les pistes et d’échapper à toute identification, notamment par une plateforme comme Looper qui veille précisément à authentifier les protagonistes et assurer un suivi précis de toute la transaction.
Même si l’on s’y sent plus à l’aise, notez que le téléphone n’est pas plus sécure pour vous, car en usant de techniques de manipulation bien plus complexes (biais cognitifs, conditionnement, PNL, mentalisme, etc.) à mettre en œuvre dans un échange écrit, un bon baratineur saura vous mettre en confiance. Ne doutez jamais du professionnalisme et du talent dont peut faire preuve un escroc…
Ne cédez jamais à la pression !
Évidemment, une transaction rondement menée ne doit pas traîner des semaines. Mais si l’acheteur/le vendeur vous met la pression pour que vous fassiez au plus vite la transaction, au mieux il est impoli, au pire c’est un escroc qui tente de vous pousser à payer rapidement avant d’avoir le temps de vous rendre compte que c’est une arnaque. Dans le doute, temporisez et contactez-nous via la messagerie du site…
Comment signaler ou porter plainte en cas d’arnaque
Quand le mal est fait, il ne vous reste parfois plus qu’à vous en remettre aux autorités qui pourront engager des poursuites et disposent des moyens légaux et logistiques pour diligenter une enquête. Sur injonction d’un procureur, Audiofanzine a d’ailleurs à de nombreuses reprises collaboré à des opérations de police ou de gendarmerie pour aider à l’arrestation d’escrocs sévissant sur le web, sachant que l'escroquerie est un crime passible de cinq ans de prison et de 375 000 € d’amende (article Article 313–1 du Code pénal).
Pour porter plainte ou effectuer un simple signalement, vous pouvez bien sûr vous rendre dans le commissariat le plus proche de chez vous, mais sachez que, face à la recrudescence d’arnaques en ligne, le gouvernement a mis en place le dispositif THESEE (Traitement Harmonisé des Enquêtes et Signalements pour les E-Escroqueries), une plateforme qui permet de signaler aux services de police une petite annonce frauduleuse et de porter plainte en cas d’arnaque.
En 2024–2025, on estime que 15 % des personnes âgées de 15 ans et plus ont été victimes d’au moins une forme de fraude personnelle, dont 10 % de fraude à la carte bancaire, 2,7 % d’escroquerie et 1 % d’usurpation d’identité. Si ces chiffres demeurent impressionnants, il convient tout de même de souligner que, dans l’écrasante majorité des cas, les transactions se font en toute honnêteté. Sachez donc garder une mesure pour ne pas céder à la paranoïa, sachant qu’en observant les simples règles de base listées dans ce guide, vous devriez ne jamais avoir à subir d’escroquerie.
Sauvegarder l’article
Réactions à cet article(3)
venuxdeluxe
7354
Je poste, donc je suis
Membre depuis 15 ans
22 Septembre 2026 à 18:00[Bien débuter] Guide des arnaques sur Internet
#1
Trés bon article , qui de plus est franchement d'actualité ! hélas ......
"The music business is a cruel and shallow money trench, a long plastic hallway where thieves and pimps run free, and good men die like dogs..............There's also a negative side."
Once Anqagh
25
Nouvel·le AFfilié·e
Membre depuis 3 ans
22 Septembre 2026 à 18:46
#2
Des Poly D et des modèles 15 à des prix hors agus pululent sur le boncoin.
Pas d'envoi sauf si PayPal entre amis.
Red flag à chaque coup.
Peut être que d'autres icinont détectés d'autres machines comme appâts ?
ronch
82
Posteur·euse AFfranchi·e
Membre depuis 18 ans
22 Septembre 2026 à 19:16
#3
Ouais sur le bon coin en ce moment c'est la fête à la soma cosmos, je l'ai vu à 180€ :D Quasi toujours des comptes sans avis, une seule annonce, mais pas toujours, et pourtant créés depuis plusieurs années. Des fois ce sont même les mêmes photos d'une annonce à l'autre...c'est fou.